

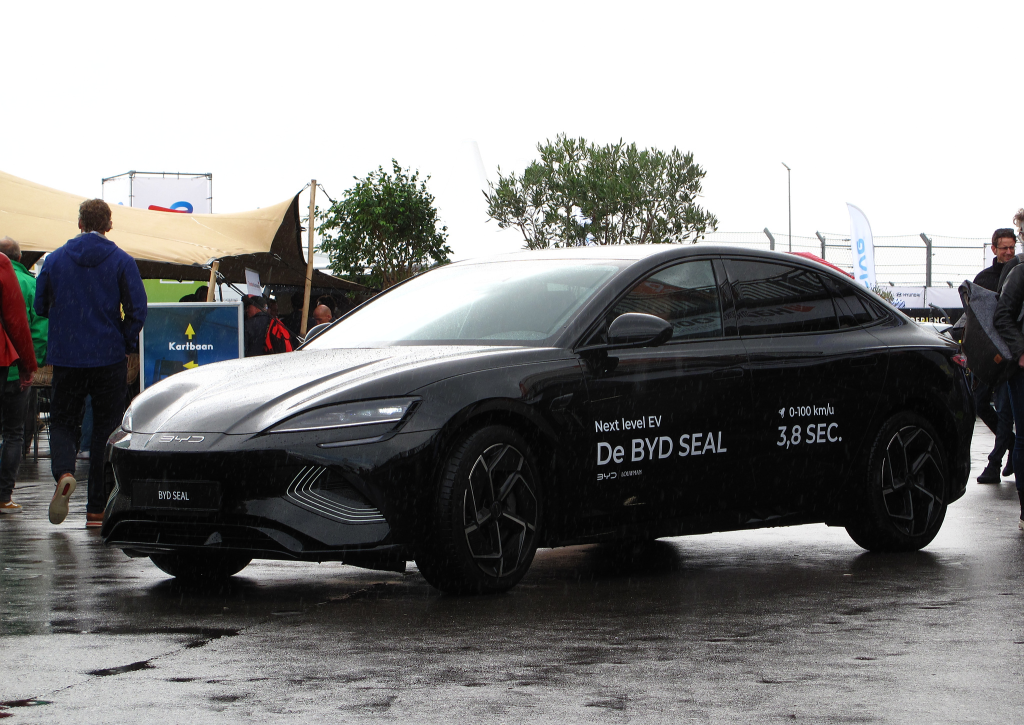
Chinesisches Auto, Superspion? Das Thema tritt nach dem Ansatz eines Euro-Abgeordneten für BYD am 4. November in den Vordergrund. Kameras, Geolokalisierung und Software sammeln tatsächlich sensible Informationen. Aber eine technische Kapazität, ein Fehler und eine Geheimdienstoperation sind nicht dasselbe. Norwegische Fälle, chinesische Texte und westliche Entscheidungen stellen ein ernstes Risiko dar, ohne nachzuweisen, dass ein chinesisches Auto seine Beobachtungen an Peking weiterleitet.
Das vernetzte Auto veränderte die Art der Autodebatte. Zum Preis fügen Autonomie und Straßenverkehrssicherheit nun eine Frage hinzu: Wer kann sehen, was sie aufzeichnet? Diese Frage betrifft die Fahrer. Es umfasst auch Armeen, Verwaltungen und Betreiber kritischer Infrastruktur.
China nimmt in dieser Diskussion einen besonderen Platz ein. Seine Hersteller erweitern ihre internationalen Verkäufe, während seine Gesetzgebung die Zusammenarbeit mit Geheimdiensten erfordert. Westliche Behörden befürchten, dass der industrielle oder kommerzielle Zugang zu einem Überwachungsinstrument wird. Um diese Bedrohung zu messen, ist es jedoch notwendig, Fahrzeuge, Software und echten Zugang zu untersuchen, anstatt eine Spionageoperation eines Logos abzuleiten.
Chinesisches Auto: ein politischer Alarm, kein Urteil
Am 4. November 2026 baten vierzehn Abgeordnete die Europäische Kommission, die potenzielle Bedrohung durch BYD-Fahrzeuge zu bewerten. Laut einer Nachrichtenagentur wollen sie eine Überprüfung durch die Europäische Agentur für Cybersicherheit und erwägen Beschränkungen des öffentlichen Auftragswesens. Der französische Abgeordnete François Kalfon ergreift diese Initiative.
Dies folgt auf das Verbot des BYD-Zugangs auf dem US-Luftstützpunkt in Kadena, Japan, Ende Oktober. US-Militärs behaupten ein Sicherheitsrisiko, das sie für inakzeptabel halten. Die ausführlichen technischen Elemente, die diese Bewertung rechtfertigen, wurden in den für diesen Artikel geprüften Dokumenten nicht veröffentlicht.
Eine Militärbasis kann Vorsichtsmaßnahmen treffen, bevor ein Vorfall nachgewiesen wird. Diese Entscheidung stellt daher keine gerichtliche Feststellung von Spionage oder ein allgemeines Verbot chinesischer Fahrzeuge in Europa dar. Ebenso bedeutet die Forderung nach einer Evaluierung in Brüssel nicht, dass sie bereits abgeschlossen ist.
BYD stellt das Risiko des Zugangs aus China zu den Daten seiner europäischen Kunden in Frage. Der Hersteller macht geltend, seine europäische Tochtergesellschaft stelle sie weder seinen Unternehmen noch chinesischen Dritten zur Verfügung. Diese Position muss zusammen mit Kontrollersuchen in die Debatte einbezogen werden.
Was Sensoren tatsächlich sagen können
Ein modernes Automobil produziert mehrere Datenfamilien. Computer messen Geschwindigkeit, Bremsen, Batterielast oder technische Defekte. Das Navigationssystem verarbeitet eine Position. Die Kameras beobachten die Straße und bei einigen Modellen die Aufmerksamkeit des Fahrers. Ein Sprachassistent behandelt Befehle. Ein zugehöriges Telefon kann Kontakte und Ziele bringen.
Nicht alle diese Geräte sind in jedem Fahrzeug vorhanden. Ihre Funktionsweise hängt vom Modell, Markt, Optionen und der Softwareversion ab. Ein Lidar misst Entfernungen; seine Anwesenheit zeigt nicht das Senden einer Karte an einen Server an. Eine parkhilfekamera kann ein bild im speicher verarbeiten und dann löschen, ohne ein videoarchiv zu erstellen.
Die Lokalisierung ist jedoch besonders aufschlussreich. Eine Reihe von Reisen kann ein Zuhause, einen Arbeitsplatz und Gewohnheiten offenbaren. Gekreuzt mit Zeitplänen kann es über die Aktivität einer Website informieren. Sensibilität entsteht sowohl aus der Wiederholung und Versöhnung von Informationen als auch aus einem spektakulären Bild.
Ein konkretes Beispiel für Telemetrie findet sich in der Mitteilung des Europäischen Datengesetzes von BYD. Es umfasst Geschwindigkeit, Laufleistung, Reifendruck und Batteriezustand. Einige Kategorien können gesammelt und alle dreißig oder sechzig Sekunden an Server gesendet werden, abhängig von der Funktion und Konfiguration.
Das gleiche Dokument beschreibt Updateprotokolle und Diagnosen. Er kündigt Speicherung auf Google Cloud in einem Rechenzentrum in Paris an. Diese Angaben dokumentieren die Industrieströme. Sie allein demonstrieren nicht die geheime Festnahme oder den Transfer nach China.
Sammlung, Leckage, Piraterie und Intelligenz: Vier Situationen
Kommerzielle Sammlung ist die erste Ebene. Ein Hersteller betreibt Daten für eine Dienstleistung, Diagnose oder Verbesserung eines Produkts. Es muss in der Lage sein, ihre Nützlichkeit, Haltbarkeit und Empfänger zu erklären. Übermäßiges Sammeln kann der Privatsphäre schaden, ohne Teil einer staatlichen Operation zu sein.
Ein Leck ist ein weiteres Problem. Normalerweise werden reservierte Dateien aus Versehen oder durch unzureichenden Schutz zugänglich. Piraterie impliziert unbefugten Zugriff auf ein Konto, einen Server oder ein eingebettetes System. Der Hersteller kann das Opfer sein, anstatt der Organisator.
Die Spionage erfordert immer noch eine andere Demonstration: Wer hat welche Informationen, mit welchen Mitteln und für welchen Empfänger erhalten? Das Vorhandensein von Sensoren beantwortet diese Fragen nicht. Beweise können auf beobachteten Übertragungen, dokumentiertem Zugang oder einer Untersuchung der Fakten beruhen. Keines dieser Elemente kann durch die alleinige Staatsangehörigkeit eines Unternehmens ersetzt werden.
In Norwegen, aufgezeichnete Bilder und ein Risiko zu stoppen
Die norwegischen Episoden veranschaulichen diese Unterschiede. Im September 2026 nahmen Fahrzeuge, die für die Militärübung Hovedstad gemietet wurden, Bilder auf. Das Militär entdeckte diese Aufnahmen. Der norwegische Verteidigungsminister bestätigte den Vorfall in einer parlamentarischen Antwort vom 16. Oktober und wies darauf hin, dass die Daten gelöscht worden seien.
Nach Angaben der norwegischen Presse waren mindestens zwei der Fahrzeuge Deepal, eine Marke der Changan-Gruppe. Diese Episode sollte daher nicht BYD zugeschrieben werden. Die öffentliche Information führt zu einer Zulassung in Fahrzeugen. Sie zeigen nicht, dass die Bilder an die chinesischen Dienste übermittelt wurden. Die Konsolidierung der beiden Aussagen würde einen Sicherheitsvorfall in eine nicht festgelegte Zuweisung verwandeln.
Ein weiterer Fall betrifft Busse. Am 28. Oktober 2025 präsentierte der Transportunternehmer Ruter Tests an einem neuen chinesischen Yutong und einem älteren niederländischen VDL. Auf dem Yutong beinhaltete der digitale Zugang zu Updates und Diagnosen das Batterie- und Energiemanagement.
Ruter kam zu dem Schluss, dass das Fahrzeug theoretisch durch diesen Zugang angehalten oder unbrauchbar gemacht werden könnte. Der Betreiber gab nicht bekannt, dass er einen chinesischen Angriff entdeckt oder die Demonstration eines böswilligen Stopps im Umlauf veröffentlicht hat. Seine Tests zeigten auch, dass die Kameras nicht mit dem Internet verbunden waren und keine Bilder oder Videos übermittelten.
Diese Ergebnisse können nicht auf alle chinesischen Autos oder sogar auf alle Versionen eines Busses ausgedehnt werden. Im Mai 2026 wies die britische Regierung darauf hin, dass Aktualisierungen der betreffenden Yutongs im Vereinigten Königreich in einem Workshop durchgeführt werden sollten. Der Zielmarkt und die technische Konfiguration verändern daher die Risikobewertung.
Warum Remote-Updates Bedenken
Remote-Updates können eine Schwachstelle beheben, ohne jedes Auto in der Garage daran zu erinnern. Sie können die Sicherheit verbessern. Sie schaffen aber auch eine Vertrauenskette: Das Fahrzeug muss die autorisierte Software erkennen, ihre Integrität überprüfen und verhindern, dass ein nicht autorisierter Akteur die Kontrolle darüber übernimmt.
Die Gefahr hängt von den zugänglichen Funktionen ab. Das Ändern der Multimedia-Schnittstelle ist nicht gleichbedeutend mit dem Einwirken auf die Bremse. Eine Anwendung zum Öffnen der Türen ermöglicht nicht unbedingt den Zugriff auf Fahrrechner. Die Trennung zwischen diesen Systemen, die Rechte der Techniker und der Schutz der Server sind wichtiger als das Vorhandensein einer Internetverbindung.
Die Steuerung des Herstellers muss auch von der Umleitung unterschieden werden. Die Vorkonditionierung einer Batterie oder das Starten einer Diagnose ist eine normale Funktion. Die Verwendung ohne Erlaubnis oder die Verteilung kompromittierter Software an eine Flotte ist ein weiteres Szenario. Die Möglichkeit muss getestet und dokumentiert werden, bevor sie als erworbene Kapazität dargestellt wird.
Chinas Rahmen hat besondere Bedenken
Chinas National Intelligence Act 2017 erklärt einige der westlichen Bedenken. Nach Artikel 7 müssen Organisationen und Bürger Informationen unter rechtlichen Bedingungen unterstützen, unterstützen und kooperieren. Artikel 14 erlaubt es den Dienststellen, die erforderliche Unterstützung bei den betreffenden Organisationen und Personen anzufordern.
Chinesische Cyber Security Act bietet auch technische Unterstützung für die nationale Sicherheit und Strafverfolgungsbehörden. Diese Bestimmung ist nun in Artikel 30 in der am 1. Januar 2026 in Kraft getretenen Fassung enthalten. Die Verweise auf den alten Artikel 28 sind daher in ihrem Kontext zu sehen.
Diese Verpflichtungen tragen zum Risiko staatlicher Nötigung bei. Sie beweisen nicht, dass eine Anwendung auf einen bestimmten Hersteller abzielt oder dass eine europäische Tochtergesellschaft Zugriff darauf hat. Die Analyse sollte die Governance der Gruppe, die autorisierten Mitarbeiter, die Anbieter und die verfügbaren Abhilfemaßnahmen untersuchen.
China verhängt auch eigene Beschränkungen für die Verarbeitung von Autodaten auf seinem Territorium. Bestimmungen, die im Oktober 2021 in Kraft getreten sind, regeln personenbezogene Daten und wichtige Daten. Sie fördern die Behandlung im Fahrzeug und unterziehen bestimmte Transfers außerhalb des Landes einer Sicherheitsbewertung. Dieses System ordnet nicht die Rückführung aller exportierten Fahrzeugdaten an.
Chinesische Standards für Cybersicherheit und Updates für Automobile gelten ebenfalls seit dem 1. Januar 2026. Daher betrachtet Peking Straßendaten als eine Frage der Sicherheit und Souveränität. Das Vorhandensein dieser Schutzmaßnahmen beseitigt nicht Fragen über die Zugangsbefugnisse des Staates.
Garantien müssen überprüfbar sein
BYD behauptet, dass die Bilder seiner internen und externen Kameras lokal verarbeitet werden. Seine europäische Präsentation besagt, dass die Panoramakamera keine aufgenommenen Bilder speichert. Es erwähnt auch einen physischen Cache für eine Überwachungskamera des Fahrers und bezieht sich auf die Eigenschaften jedes Modells.
Diese Aussagen sind nützlich, ersetzen aber kein unabhängiges Audit. Was tatsächlich aus dem Fahrzeug kommt, welche Konten die Informationen anzeigen können und welche Vorgänge nach einem Update möglich bleiben. Die Kontrolle über eine Softwareversion garantiert nicht automatisch die folgenden Versionen.
Der europäische Standort eines Servers ist eine wichtige Information, keine vollständige Antwort. Der Fernzugriff aus einem anderen Land bleibt technisch vom Speicherort der Aufzeichnungen getrennt. Umgekehrt zeigt die Zugehörigkeit zu einer chinesischen Gruppe nicht die Existenz eines solchen Zugangs. Diese Annahmen können durch Aktivitätsprotokolle und Ermächtigungsprüfungen getrennt werden.
Washington zielt auf Software und Industriekette
Die Vereinigten Staaten haben einen präventiven Ansatz gewählt. Die im Januar 2025 abgeschlossene Bundesregelung gilt für bestimmte automatisierte Konnektivitäts- oder Fahrsoftware sowie Kommunikationsgeräte. Sie betrifft Verbindungen zu Personen, die Eigentum, Kontrolle, Gerichtsbarkeit oder Leitung Chinas oder Russlands sind.
Die wichtigsten Softwareverbote gelten ab dem Jahrgang 2027. Diese gelten für Anschlussgeräte für den Jahrgang 2030 oder für den 1. Januar 2029 für nicht assoziierte Vintage-Geräte. Der Jahrgang eines Fahrzeugs ist nicht immer mit seinem Kalenderjahr der Vermarktung verwechselt.
Der Text enthält auch Beschränkungen für den Verkauf von vernetzten Fahrzeugen durch die Hersteller selbst, die mit diesen beiden Ländern verbunden sind. Sein anfänglicher Umfang umfasst Fahrzeuge von weniger als 10 001 Pfund oder etwa 4,5 Tonnen. Es stellt kein undeutliches Verbot einer chinesischen Münze in einem Auto dar.
Diese Politik behandelt Abhängigkeit als nationales Sicherheitsrisiko vor einem demonstrierten Kompromiss. Es sollte nicht als Ergebnis einer Untersuchung dargestellt werden, bei der festgestellt wird, dass jedes Fahrzeug seinen Besitzer gezielt ausspioniert hat.
Europa hat Regeln, muss aber den Zugang kontrollieren
Die DSGVO gilt für die Verarbeitung personenbezogener Daten in ihrem Anwendungsbereich, unabhängig von der Nationalität des Herstellers. Sie erfordert einen definierten Zweck, eine Rechtsgrundlage, eine begrenzte Einziehung und eine angemessene Sicherheit. Verbringungen in Drittländer müssen die in der Verordnung vorgesehenen Garantien erfüllen.
Die europäischen Behörden haben bereits 2021 Richtlinien für vernetzte Fahrzeuge festgelegt. In Frankreich veröffentlichte die CNIL am 30. Juni 2026 eine aktualisierte Empfehlung zu Standortdaten. Insbesondere erinnert es an die Anforderung der Zustimmung zu ihrer Nutzung, es sei denn, dies ist für einen speziell angeforderten Dienst gemäß den ePrivacy-Regeln erforderlich.
Die Frage wird kompliziert, wenn ein Auto den Fahrer wechselt. Ein Miet- oder Familienfahrzeug kann die Reise mehrerer Personen aufzeichnen. Informationen, Nutzerprofile und die Ausübung von Rechten müssen dies berücksichtigen. Die Zustimmung des Eigentümers löst nicht alle Situationen.
Ein weiterer Aspekt betrifft die Zertifizierung. Internationale Vorschriften R155 und R156 regeln die Verwaltung von Cybersicherheits- und Software-Updates. Die Europäische Union hat sie in ihre Anforderungen für die betreffenden Kategorien aufgenommen. Sie organisieren das Risikomanagement während der Lebensdauer des Fahrzeugs; sie bestätigen nicht die absolute Unmöglichkeit eines Eindringens.
Europa hat auch die industrielle Abhängigkeit nicht ignoriert. Am 13. Februar 2026 legten die Mitgliedstaaten, die Kommission und die ENISA eine Risikobewertung für vernetzte und automatisierte Fahrzeuge vor. Es begleitet eine unverbindliche Toolbox zur Sicherheit digitaler Lieferketten. Diese Arbeit unterscheidet sich von der jüngsten Bewertungsanfrage für BYD.
Die Behörden haben auch Verfahren zur Überwachung des Automobilmarktes. Bei Risiko oder Nichteinhaltung können sie Korrekturen, Einschränkungen oder Mahnungen vorschreiben. Ihre Effektivität hängt von der Fähigkeit ab, die Systeme zu kontrollieren und dann ihre Softwareentwicklungen zu verfolgen.
Datenschutz, Computersicherheit und Landesverteidigung beantworten somit unterschiedliche Fragen. Ein Fahrzeug kann einem Genehmigungsverfahren entsprechen und von einer sensiblen Stelle ausgeschlossen bleiben. Ein lokales Verbot zeigt wiederum keinen Verstoß gegen die DSGVO.
GM, Volkswagen und Kia: Risiko übertrifft China
Fälle, an denen andere Gruppen beteiligt sind, verhindern, dass das Problem auf einen nationalen Ursprung reduziert wird. Am 30. Oktober 2026 kündigte der Generalstaatsanwalt von North Carolina eine Vereinbarung über 220 Millionen Dollar mit General Motors an. Es begleicht Gebühren für unbefugte Sammlung und Weiterverkauf von Fahr- und Standortdaten über OnStar Smart Driver.
Insbesondere warfen die US-Behörden GM unzureichend transparente Registrierungen und Übermittlungen an Zwischenhändler vor. Die Daten könnten dann von Versicherern genutzt werden. Die Vereinbarung erfordert eine ausdrückliche Zustimmung und Schutzmaßnahmen. Dies ist eine Abrechnung von Gebühren, kein chinesischer Spionagefall.
Die Federal Trade Commission hatte bereits am 14. Januar 2026 eine Anordnung gegen GM und OnStar abgeschlossen. Sie verbietet für fünf Jahre bestimmte Übermittlungen von Standort- und Verhaltensdaten an Verbraucherinformationsagenturen. Andere Transparenz- und Kontrollpflichten erstrecken sich über 20 Jahre.
Im Dezember 2024 stellten Forscher zudem die Datenausstellung für rund 800.000 Volkswagen Elektrofahrzeuge vor. Reiseinformationen und Kontaktinformationen von Hausbesitzern waren ohne angemessenen Schutz zugänglich. Der Ausfall betraf Cariad, seine Software-Tochtergesellschaft. Die Gruppe gab an, dass sie das Problem behoben und keinen Missbrauch durch Dritte festgestellt habe.
Im selben Jahr dokumentierten die Forscher eine Anfälligkeit von Kia-Diensten, die Fernbedienungen an kompatiblen Fahrzeugen ermöglichen. Sie berichteten über den Fehler und kündigten dann seine Korrektur vor der Veröffentlichung ihrer Demonstration an. Ihr Bericht besagt, dass Kia keine böswillige Ausbeutung gefunden hatte.
Diese Dateien zeigen drei verschiedene Probleme: die umstrittene kommerzielle Nutzung von Daten, ihre versehentliche Exposition und die mögliche Umleitung von verbundenen Funktionen. Sie rechtfertigen anspruchsvolle Kontrollen für alle Hersteller. Sie löschen nicht die besonderen Fragen, die durch Gesetze und die Machtverhältnisse zwischen den Staaten gestellt werden.
Was ein Käufer oder Flottenmanager fragen kann
Ein Käufer kann die tatsächlich aktivierten Funktionen, die Anwendungsberechtigungen und das Löschen vor einem Wiederverkauf überprüfen. Er kann fragen, welche Daten wo und wie lange gespeichert sind. Deaktivieren Sie eine optionale Funktion kann die Sammlung reduzieren, aber auch einen nützlichen Dienst entfernen. Sicherheitsupdates sollten nicht übersehen werden.
Für eine sensible Verwaltung oder einen Betreiber muss die Überprüfung weiter gehen. Der Vertrag kann Flow-Mapping, unabhängige Audits und Zugangskontrollen von Anbietern erfordern. Die Verfahren müssen den Fahrerwechsel, die Mietrückgabe und die Behandlung von Zwischenfällen umfassen.
Die Forderungen der Abgeordneten im November beziehen sich genau auf diesen Übergang von der Erklärung zur Kontrolle. Die erwartete Phase bleibt eine dokumentierte Bewertung des Zugangs, der Software und der Nutzung von in der Nähe sensibler Infrastruktur. Es wird festgelegt, welche Einschränkungen notwendig sind, für welche Fahrzeuge und in welchen Situationen.

Kommentare