

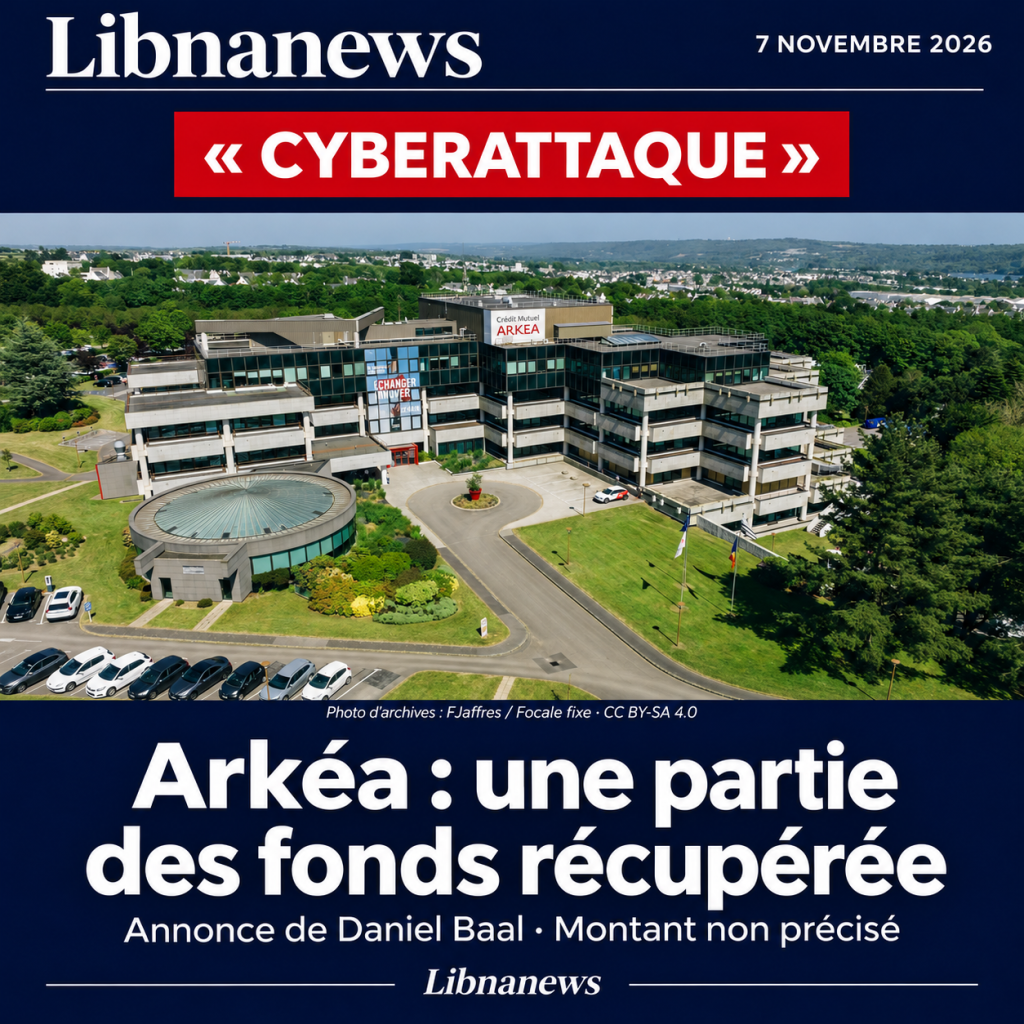
Credit Mutuel Arkéa hat einen Teil des Geldes zurückerhalten, das während des am Mittwoch, dem 4. November, enthüllten Cyberangriffs gestohlen wurde. Daniel Baal, Präsident der National Confederation of Credit Mutuel, kündigte am Freitag, den 6. November im Fernsehen an. Er gab nicht den wieder eingezogenen Betrag oder den Anteil der wieder eingezogenen Mittel an. Die Bank hatte eine Umleitung von über 100 Mio. EUR anerkannt. Die endgültige Schädigung muss daher noch ermittelt werden.
« Crédit Mutuel Arkéa hat bereits einen Teil davon zurückgewonnen », sagte Daniel Baal laut einer Nachrichtenagentur. Das Wort « heute » bezieht sich auf Freitag, den 6. November, den Tag seiner Rede. Diese Ankündigung markiert einen Schritt vorwärts in den Bemühungen, das Geld zu finden. Es stellt keine finanzielle Bilanz des Angriffs dar.
Credit Mutuel Arkéa quantifiziert seine Verluste noch nicht
Der Manager bestätigte, dass die gestohlenen Beträge in der Größenordnung von über 100 Mio. EUR lagen. Die genauere Zahl von 118 Millionen Euro kursiert in der französischen Presse. Arkéa hat ihn jedoch nicht als genauen Betrag bestätigt. In ihren am 4. November veröffentlichten Klarstellungen akzeptierte die Gruppe nur die Größenordnung dieser Schätzung.
Drei Elemente müssen noch unterschieden werden: betrügerische Transaktionen, gesperrte Gelder und tatsächliche Wiedereinziehungen. Bereits am Mittwoch berichtete die Bank, dass sie die Sperrung eines Teils des Geldes erhalten habe. Es verfolgte weitere Schritte, um es wiederzuerlangen. Die Erklärung vom Freitag erlaubt uns nicht zu wissen, ob die von Daniel Baal erwähnten Mittel den bereits blockierten Beträgen entsprechen.
Diese Unterscheidung ist für die Schadensbeurteilung relevant. Ein abgezweigter Betrag wird nicht unbedingt zu einem dauerhaften Verlust, wenn Gelder zurückgegeben werden können. Umgekehrt liefert die Ankündigung einer teilweisen Rückforderung keine Informationen über die Gesamtheit der noch gesuchten Beträge. Von öffentlich zugänglichen Informationen kann kein Verwertungsprozentsatz abgezogen werden.
Arkéa erklärt, dass die damit verbundenen Beträge ihre finanzielle Gesundheit nicht gefährden. Die Gruppe hat diese Bewertung nicht durch eine detaillierte Darstellung der freigegebenen, blockierten und eingezogenen Mittel begleitet. Die Veröffentlichung einer solchen Überprüfung wird dazu beitragen, die Auswirkungen der laufenden Ansätze zu messen.
Das eigene Konto der Bank wurde für Überweisungen verwendet
In ihrem ergänzenden Kommuniqué vom 4. November beschrieb Arkéa Überweisungen von eigenen Rechnungen an andere Bankinstitute. Die Gruppe behauptet, dass die Angreifer nicht die Konten der Kunden ihrer Verbände oder Tochtergesellschaften verwendet haben.
Die Bank platziert den Einstiegspunkt auf der Plattform eines Anbieters. Sie nennt ihren Namen nicht. Es bestreitet ein Eindringen von Fortuneo, seiner Online-Bank-Tochter, im Gegensatz zu den ersten Nachrichten in der Presse. Es verbreitet auch einen menschlichen Fehler in ihm und beschreibt einen Angriff von außen.
Diese Angaben enthalten die Version des Betriebs. Sie stellen nicht die Untersuchungsergebnisse dar. Die genaue Rolle des Anbieters und der Mechanismus für Überweisungen müssen noch geklärt werden. Es gibt keine öffentliche Grundlage für die Zuweisung der strafrechtlichen Verantwortung an eine benannte Person oder Firma.
Arkéa erinnert auch an eine mögliche Umwandlung von Geld in Kryptowährung, nachdem es an andere Bankakteure übertragen wurde. Der gewählte Wortlaut bleibt bedingt. Es reicht nicht aus, festzustellen, ob alle abgezweigten Mittel diesen Weg beschritten haben, und auch nicht, um ihren endgültigen Bestimmungsort festzulegen.
Verzögerte Übertragungen, nach Arkéa erhaltene Vermögenswerte
Die Gruppe hat einige Transaktionen ausgesetzt, nachdem sie den Angriff entdeckt hatte. Sie stellt diese Maßnahme als Vorsichtsmaßnahme dar, um weitere betrügerische Bewegungen zu verhindern. Für Kunden war das angekündigte Ergebnis eine Verzögerung bei der Ausführung von Überweisungen.
In ihrer Mitteilung vom 4. November wies die Bank darauf hin, dass fast alle Operationen am Morgen wieder aufgenommen worden seien. Sie erklärte, sie habe vor der Wiederaufnahme Kontrollen durchgeführt und ihre Sicherheitsmaßnahmen verschärft. Diese Situation stellt keine Echtzeit-Aufzeichnung jedes Dienstes oder Betriebs dar.
Arkéa stellt sicher, dass der Vorfall keine Folgen für die Vermögenswerte seiner Kunden hatte. Daniel Baal übernahm diese Versicherung am Freitag und erinnerte daran, dass laut Bank kein Privatkonto betroffen war. Die vorliegenden Informationen beziehen sich somit auf Betrug gegen die Fonds der Gruppe und nicht auf eine allgemeine Abgabe auf die Ersparnisse der Kunden.
Der Umfang sollte angegeben werden. Crédit Mutuel Arkéa umfasst die Verbände Crédit Mutuel de Bretagne und Crédit Mutuel du Sud-Ouest sowie Fortuneo. Die Nationale Konföderation von Crédit Mutuel unter dem Vorsitz von Daniel Baal beaufsichtigt die verschiedenen Verbände. Die beiden Strukturen sind nicht miteinander verwechselt.
Die Untersuchung geht weiter, ohne angekündigte Auszeichnung
Die Abteilung für Cyberkriminalität der Pariser Staatsanwaltschaft eröffnete nach einer am Mittwoch eingereichten Beschwerde eine Untersuchung, laut gerichtlichen Informationen der französischen Presse. Untersuchungen betreffen einen Verstoß gegen ein automatisiertes organisiertes Datenverarbeitungssystem. Sie wurden dem Anti-Cybercrime Office anvertraut.
Daniel Baal sagte am Freitag, er könne nicht sagen, ob der Angriff französisch oder ausländisch sei. Daher kann aus den Erklärungen kein geografischer Ursprung abgeleitet werden. Arkéa sagte, mit den Justiz- und Polizeibehörden zusammenzuarbeiten, um den Ursprung und die Durchführung von Operationen zu rekonstruieren.
Die Bank hält auch eine präventive Warnung vor Phishing. Es erinnert seine Kunden daran, ihre IDs, Passwörter, Kartennummern oder Validierungscodes, die sie per SMS erhalten, niemals mitzuteilen. In seinen Klarstellungen erklärt es diese Warnung durch das Risiko von Betrügereien, die die Aktualität des Angriffs ausnutzen. Diese Warnung allein stellt keine Bestätigung eines Lecks von Kundendaten dar.
Die erwarteten zukünftigen Details beziehen sich auf den tatsächlich wieder eingezogenen Betrag und die noch gesuchten Mittel. Die am 6. November angekündigte teilweise Erholung lässt diese beiden Zahlen offen.
Foto vom Relecq-Kerhuon-Hauptquartier, 21. September 2023: FJaffres / Focale fix, via Wikimedia Commons. IA-unterstützte Berichterstattung von der tatsächlichen Fotografie. Fotografie und Adaption unterCC BY-SA 4.0.Quelle:.


Kommentare