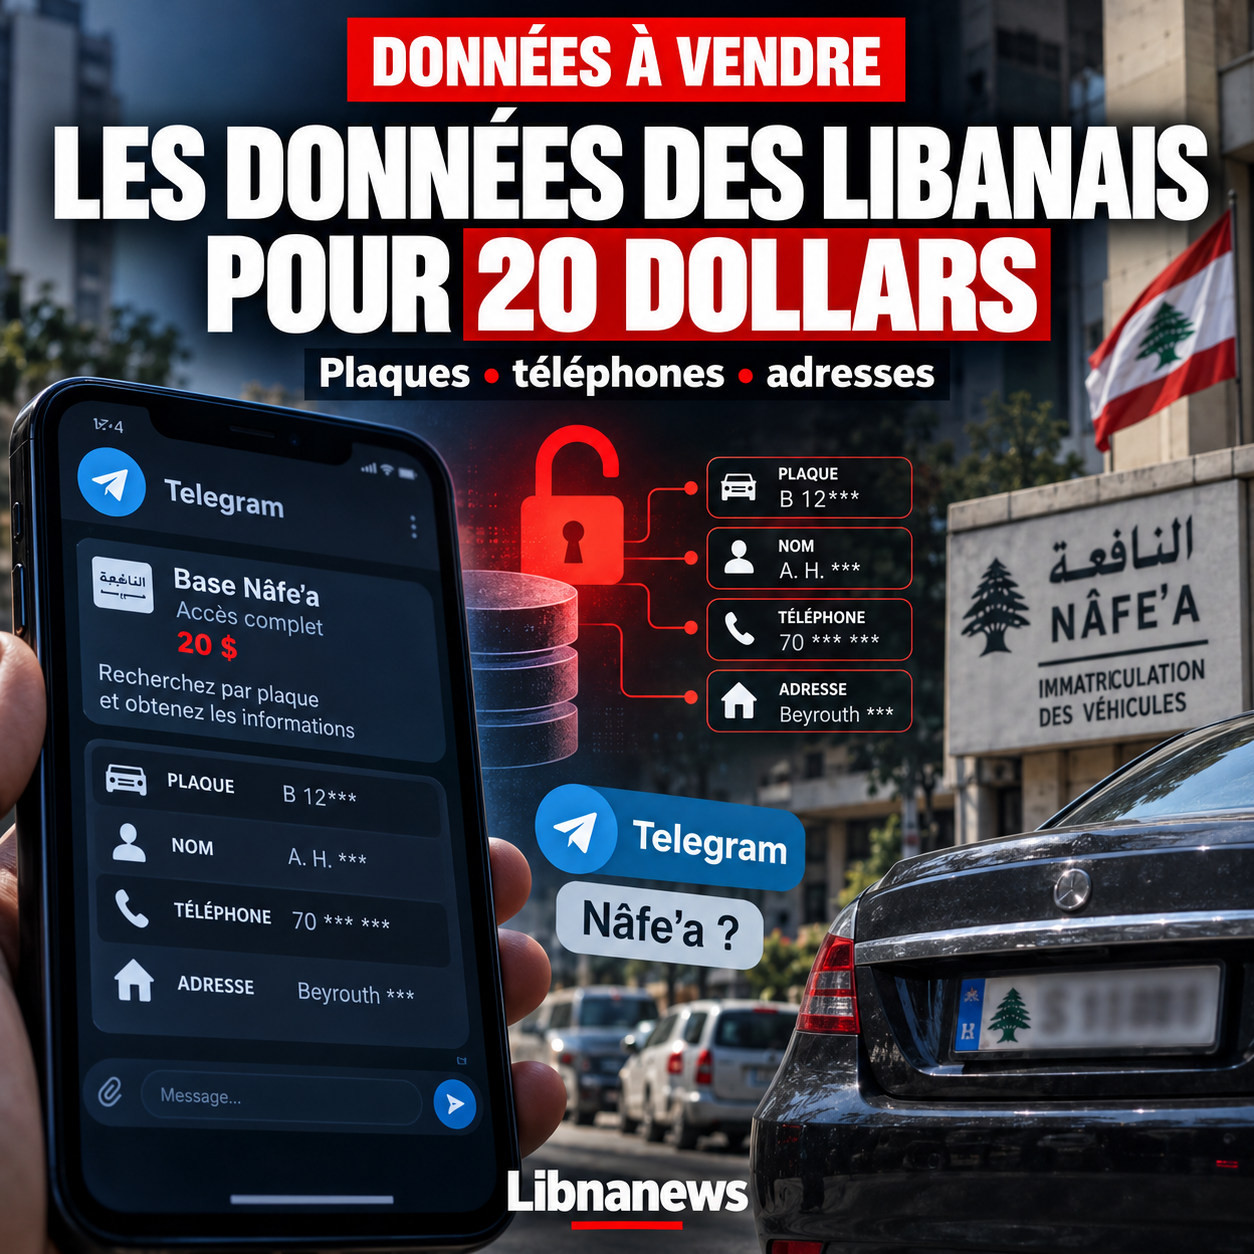
Eine Datenbank mit persönlichen Informationen über Libanesen würde für nur $ 20 auf Telegram angeboten werden. Nach den von Al-Mahatta gesammelten Informationen hat der Leiter eines Netzwerks, das auf die Suche nach Nummernschildern spezialisiert ist, angeblich bestimmten Abonnenten Zugang zu Daten angeboten, die der « Nâfe » zugeschrieben werden Die verfügbaren Informationen würden dazu beitragen, den vollständigen Namen, die Telefonnummer, das Herkunftsdorf und den Wohnort des Eigentümers zu finden.
Der Fall ist nicht nur eine neue Verletzung der Privatsphäre. Es erinnert an mehrere Präzedenzfälle im Libanon, darunter ein überraschend ähnlicher Fall aus dem Jahr 2010: eine Anwendung, die für etwa 7 US-Dollar vermarktet wurde, erlaubte bereits die Suche nach persönlichen Informationen von einem Nummernschild oder einer Telefonnummer. Sechzehn Jahre später wirft das Wiedererscheinen dieser Art von Dienst eine Frage auf, die unbeantwortet bleibt: Wie laufen Datenbanken, die von Verwaltungen gehalten werden oder von offiziellen Daten gefüttert werden, weiterhin außer Kontrolle?
Für 20 Dollar, Daten von der Nafe
« Nâfeuousa » bezieht sich allgemein auf die Behörden, die für die Zulassung von Fahrzeugen und die Führerscheinformalitäten verantwortlich sind. Diese Verwaltungen haben notwendigerweise Informationen, um eine Platte mit ihrem Besitzer zu verbinden. Das Problem entsteht, wenn diese Daten das System, für das sie gesammelt wurden, verlassen und für Personen zugänglich werden, die keinen administrativen oder gerichtlichen Grund haben, sie zu konsultieren.
Ein Nummernschild bleibt im öffentlichen Raum sichtbar, zeigt aber normalerweise nicht die Telefonnummer oder den Wohnsitz des Eigentümers. Eine Basis für die Verknüpfung dieser Elemente macht aus sichtbaren Informationen ein echtes Identifikationswerkzeug. Jeder mit der Datei könnte theoretisch von einem Fahrzeug auf der Straße aus zu seinem Besitzer zurückkehren und mehr Informationen darüber erhalten.
Der angekündigte Preis macht diese Situation noch besorgniserregender. Bei 20 US-Dollar wäre der Zugang zu solchen Informationen nicht mehr auf Akteure mit erheblichen technischen Fähigkeiten beschränkt. Eine digitale Datenbank kann auch kopiert, übertragen und fast unbegrenzt verkauft werden. Schließen eines Telegrammkanals würde daher nicht bereits heruntergeladene Dateien wiederherstellen.
Ein fast identischer Präzedenzfall im Jahr 2010
Der aktuelle Fall hat eine verblüffende Ähnlichkeit mit einer Episode, die im November 2010 stattfand. Zu dieser Zeit war eine Datenbank mit Informationen über Libanesen über internetbasierte Anwendungen für etwa 7 US-Dollar verfügbar. Einer konnte von einer mobiltelefonnummer und ein anderer von einem nummernschild suchen.
Die libanesische Presse hatte dann enthüllt, dass das System es erlaubte, private Informationen zu finden, einschließlich der Identität und des Wohnsitzes von gesuchten Personen. Das Innenministerium, das Telekommunikationsministerium, die beiden Mobilfunkbetreiber und die Banken hatten die Verantwortung für die Datenübertragung abgelehnt. Eine Untersuchung wurde angekündigt, um ihre Herkunft zu bestimmen.
Dieser Präzedenzfall ist unerlässlich, um den aktuellen Fall zu verstehen. Das Problem von 2026 liegt daher nicht nur im Erscheinen eines neuen Tools auf Telegram. Daten über libanesische Fahrzeuge und Telefone kursierten bereits vor mehr als 15 Jahren kommerziell. Der Wechsel von ein paar Dollar zu einem Telegrammkanal zeigt vor allem, dass sich die Sendemittel verändert haben, während die Frage nach der Herkunft der Dateien bleibt.
Wer füttert die Basen im Umlauf?
Es ist nach dem Stand der verfügbaren Informationen immer noch unmöglich zu behaupten, dass die derzeit vorgeschlagene Basis direkt aus einem kürzlichen Eindringen in Nâfe’a-Systeme stammt. Es kann sich um eine interne Extraktion, eine alte Kopie, kompromittierte Identifikatoren, eine Datei eines Anbieters oder Informationen aus verschiedenen Basen handeln, die dann zusammengefasst werden.
Das Alter der Daten ist daher ein entscheidender Faktor. Eine Datenbank, die vor einigen Jahren kopiert wurde, kann immer noch sensible Informationen enthalten, obwohl sich einige Telefone oder Häuser geändert haben. Das Vorhandensein neuerer Informationen hätte eine viel ernstere Bedeutung: Es könnte darauf hindeuten, dass eine Person oder Gruppe weiterhin Zugang zu aktuellen Daten hat.
Eine Umfrage sollte die vorgeschlagenen Informationen mit den offiziellen Dateien vergleichen und deren Datum festlegen. Es sollte auch Konten mit erheblichen Zugriffsrechten untersuchen und nach möglichen massiven Extraktionen suchen. Ohne diese technische Untersuchung wäre die Bezeichnung des Leakers oder seiner ursprünglichen Verwaltung spekulativ.
Im Jahr 2022 wurde die Plattform des Gesundheitsministeriums gehackt
Die Verbreitung von Autodaten ist nicht der einzige Präzedenzfall der jüngsten Zeit. Im Februar 2022 hatte das libanesische Gesundheitsministerium offiziell ein Eindringen in seine MOPH PASS-Plattform anerkannt, die insbesondere für Reisende verwendet wurde, die während der Covid-19-Pandemie im Libanon ankommen. Der Fehler hatte zur Offenlegung personenbezogener Daten geführt, die auf der Plattform gespeichert waren.
Der Fall nahm eine politische Dimension an, als persönliche Informationen über den Minister für öffentliche Arbeiten und Verkehr, Ali Hamiyé, bekannt gegeben wurden. Der damalige Innenminister, Bassam Mawlawi, hatte dann die allgemeine Sicherheit angewiesen, zu untersuchen. Das Gesundheitsministerium gab dann bekannt, dass es die Schwachstelle identifiziert und korrigiert habe, und stellte fest, dass der Vorfall eine begrenzte Anzahl von Daten zu Persönlichkeiten des öffentlichen Lebens betroffen habe.
Dieser Präzedenzfall zeigt, dass eine offizielle libanesische Plattform mit persönlichen Informationen bereits kompromittiert wurde. Es erinnert auch an die Vielfalt der Akten des Staates: Gesundheit, Reise, Personenstand, Telekommunikation, Fahrzeuge oder Wahllisten sind allesamt Sätze, die, wenn sie gekreuzt werden, ein besonders detailliertes Bild einer Person liefern können.
Wählerlisten mit vielen Informationen
Ein weiteres Beispiel für die Menge der im Libanon verfügbaren Verwaltungsdaten ist das Wählerverzeichnis. Sie enthalten rechtlich eine Reihe von Informationen, die es ermöglichen, Wähler genau zu identifizieren: Name, Namen der Eltern, Geburtsdatum, Geschlecht, Geständnis und Registernummer. Ihre Existenz und Kommunikation entsprechen den Bedürfnissen des Wahlprozesses, aber ihr Reichtum zeigt die Menge an persönlichen Informationen, die in öffentlichen Dateien zentralisiert sind.
Das Risiko steigt, wenn Daten aus mehreren Quellen gepoolt werden. Eine Plakette kann zu einem Namen, einer Wahlakte zu einem Geburtsdatum und einem Ort der Registrierung führen, während eine andere Datei ein Telefon oder eine Adresse angeben kann. Die Herausforderung des Datenschutzes besteht daher nicht mehr nur darin, jede Datenbank separat zu sichern, sondern ihre geheime Aggregation zu verhindern.
Der Libanon hat jedoch einen Rechtsrahmen. Das Gesetz Nr. 81 vom 10. Oktober 2018 regelt die Verarbeitung personenbezogener Daten, einschließlich der Regeln für deren Erhebung, Nutzung und Kommunikation. Sie sieht auch Sanktionen in bestimmten Situationen der Offenlegung gegenüber Unbefugten vor.
Wenn Daten helfen können, ein Ziel zu finden
Im libanesischen Kontext geht der Informationsfluss jedoch über den Schutz der Privatsphäre hinaus. Verwaltungsdaten, die gehackt, heimlich erhalten oder von Agenten übermittelt werden, können zusammen mit anderen Informationen verwendet werden, um eine Person zu identifizieren, Beziehungen herzustellen oder ihren Standort zu bestimmen.
Dieses Risiko nahm während des Krieges zwischen Israel und der Hisbollah eine besonders konkrete Dimension an. Geheimdienstoperationen basieren nicht auf einer einzigen Quelle. Sie kombinieren typischerweise menschliche Intelligenz, Abhören, Luftüberwachung, Telekommunikation, digitale Daten und Reisebeobachtung. In diesem Gerät kann eine administrative Basis einen zusätzlichen Beweis zur Bestätigung einer Identität oder zur Zuordnung eines Fahrzeugs zu einer gesuchten Person liefern.
Der pensionierte libanesische General Mounir Chehadeh, ehemaliger Regierungskoordinator der UNIFIL, erklärte 2026, dass Israel seit Jahren Zugang zu einem bedeutenden Teil der libanesischen Dateninfrastruktur hatte. Er verwies insbesondere auf Informationen über Mobilfunkteilnehmer und Fahrzeugregistrierungen. Ihm zufolge haben diese Fähigkeiten in Kombination mit anderen Geheimdienstquellen zur Einrichtung von Zielbanken beigetragen.
Diese Aussagen beweisen nicht, dass die heute auf Telegram vorgeschlagene Grundlage von Israel verwendet wurde, noch dass eine bestimmte administrative Grundlage direkt eine definitive Beseitigung ermöglicht hat. Sie zeigen jedoch, warum ein Autodatenleck ein sicheres Risiko darstellen kann. Eine Plakette, die mit einem Namen, Telefon und einer Adresse verbunden ist, hat einen sehr unterschiedlichen Wert, wenn sie mit Standort- oder Überwachungsinformationen gekreuzt wird.
Vom Fall Hariri bis zu Milliarden von Telefondaten
Die Macht des Datenaustauschs wurde bereits nach der Ermordung von Rafic Hariri am 14. Februar 2005 in Beirut hervorgehoben. Internationale Ermittler hatten beträchtliche Mengen an Telekommunikationsdaten verwendet, um Telefonnetze wieder aufzubauen, Benutzerverbindungen zu suchen und die Kommunikation rund um den Angriff zu studieren.
Bereits 2005 berichtete die Internationale Kommission der Vereinten Nationen, dass sie eine Basis mit mehr als 97 Millionen Telekommunikationsaufzeichnungen für einen Zeitraum rund um das Attentat eingerichtet hatte. Die Untersuchungen deckten dann Milliarden von Aufzeichnungen ab. Der Umfang der an die Ermittler übermittelten Daten, ihre Verwendung und Zuverlässigkeit hatten zu erheblichen politischen und gerichtlichen Kontroversen im Libanon geführt.
Der Kontext war offensichtlich anders: Diese Informationen wurden in einer internationalen Untersuchung verwendet und nicht illegal vermarktet. Der Fall hatte jedoch bereits gezeigt, dass eine Masse von Metadaten Netzwerke und Verhaltensweisen wiederherstellen kann, die unsichtbar bleiben, wenn jede Information separat betrachtet wird.
Ein Leck unbekannten Ausmaßes
Die Priorität besteht nun darin, festzustellen, was die vorgeschlagene Basis tatsächlich für 20 US-Dollar enthält. Ein paar erfolgreiche suchanfragen von platten reichen nicht aus, um festzustellen, dass die gesamte nationale registrierungsdatei kopiert wurde. Es ist notwendig, die Anzahl der Datensätze, ihren Rang, die Häufigkeit ihrer Aktualisierung und die Quelle der verschiedenen verfügbaren Felder zu kennen.
Vor allem ist es wichtig zu wissen, ob der Verkäufer eine einfache Kopie hat oder Zugriff auf aktuelle Informationen hat. Die zweite Hypothese würde bedeuten, dass ein Verstoß potenziell offen bleibt. Der Präzedenzfall von 2010 zeigt, dass der Handel mit libanesischen Autodaten kein neues Phänomen ist. Der Fall MOPH PASS bestätigt, dass öffentliche Systeme bereits kompromittiert wurden.
Sechzehn jahre nach dem verkauf einer app, um die privatsphäre der libanesen für etwa 7 dollar zu erkunden, würde eine vergleichbare basis für 20 dollar auf telegram vorgeschlagen werden. Zwischen den beiden Fällen haben sich die Technologien geändert und der Libanon hat ein Gesetz über personenbezogene Daten. Die wesentliche Frage bleibt: Wer extrahiert diese Informationen aus den Systemen, die sie enthalten, und wer kontrolliert jetzt die bereits im Umlauf befindlichen Kopien?